Zum Inhalt springen

Produkte im Überblick

Netzwerk- und IT-Sicherheit ohne Vendor-Lock-in

Firewall-Appliances, Next-Generation-Firewall und zentrales Netzwerk-Management aus einer Hand. Herstellerunabhängig, Open-Source-basiert und Made in Germany. NIS2-ready, mit Support und RMA aus Deutschland.

Next-Generation-FirewallOPNsense / pfSenseherstellerunabhängigNIS2 & KRITISMade in Germany
Netzwerk-Appliance / Firewall-Appliance im Rackformat

Aus einer Hand

Hardware, Sicherheit und Management, modular kombiniert

Drei Bausteine, die zusammenpassen, aber einzeln funktionieren. Sie wählen die Hardware, die Firewall und die Verwaltung, ohne sich an einen einzigen Hersteller zu binden.

Netzwerk-Appliances & Hardware

  • x86-Firewall-Appliances, Desktop bis Rackmount
  • Managed Switching & Routing (L2/L3, SFP+, 10GbE)
  • Edge-, Thin-Client- und Datacenter-Systeme
Alle Hardware-Details →

Next-Generation-Firewall

  • NGFW, Perimeter- und Gateway-Schutz
  • Segmentierung, VPN, IDS/IPS, MFA
  • Open-Source-Basis, als Option zur Appliance
Alle Security-Details

Zentrales Management

  • Eine Oberfläche für alle Standorte
  • Monitoring, Backup, NAC, Automatisierung
  • Multi-Mandant, herstellerübergreifend
Alle Managment-Details

Das Portfolio ist offen angelegt: weitere Technologiepartner und Produkte lassen sich jederzeit ergänzen.

NIS2 & KRITIS

NIS2 gibt die Checkliste vor. Wir liefern sie ab.

Ab 2026 verpflichtet NIS2 rund 30.000 Unternehmen in Deutschland zu konkreten Sicherheitsmaßnahmen, mit persönlicher Verantwortung der Geschäftsführung. Das klingt nach Aufwand, ist aber vor allem eine klare Liste. Unser Portfolio deckt sie technisch ab, aus einer Hand und mit Daten in Deutschland.

Netzwerksicherheit & Segmentierung
Next-Generation-Firewall und managed Switching für abgeschottete Sicherheitszonen.
Vorfälle erkennen & in 24 h melden
Zentrales Monitoring mit Alarmen und revisionssicherem Reporting.
Zugriffskontrolle & MFA
Zwei-Faktor-Authentifizierung und Network Access Control (NAC).
Backup & Business Continuity
Zentral verwaltete Backups mit Zyklen, Templates und Jump-Host.
Nachweis & Dokumentation
Automatische Berichte und Analysen als Compliance-Nachweis.
Risikoanalyse & Schwachstellen
Schwachstellen-Analyse mit nach Risiko sortiertem Bericht als Einstieg.

Hinweis: keine Rechtsberatung. Ob und wie NIS2 konkret für Sie gilt, prüfen wir gemeinsam mit unserem Rechtspartner. Stand 2026.

Direkt aus dem Shop

Firewall-Appliances, sofort verfügbar

Aktuelle Auswahl mit tagesaktuellen Preisen direkt aus dem Shop.

Ihr dynamisches Snippet wird hier angezeigt ... Diese Meldung wird angezeigt, weil Sie weder einen Filter noch eine Vorlage zur Verwendung bereitgestellt haben.

Zentrales Management

Eine Oberfläche. Alle Standorte.

Netzwerk-Topologie, Zugriffskontrolle, Backups und Wartung in einer webbasierten, mandantenfähigen Plattform. Wahlweise auf der Appliance oder herstellerunabhängig, ideal für IT-Abteilungen und Systemhäuser.
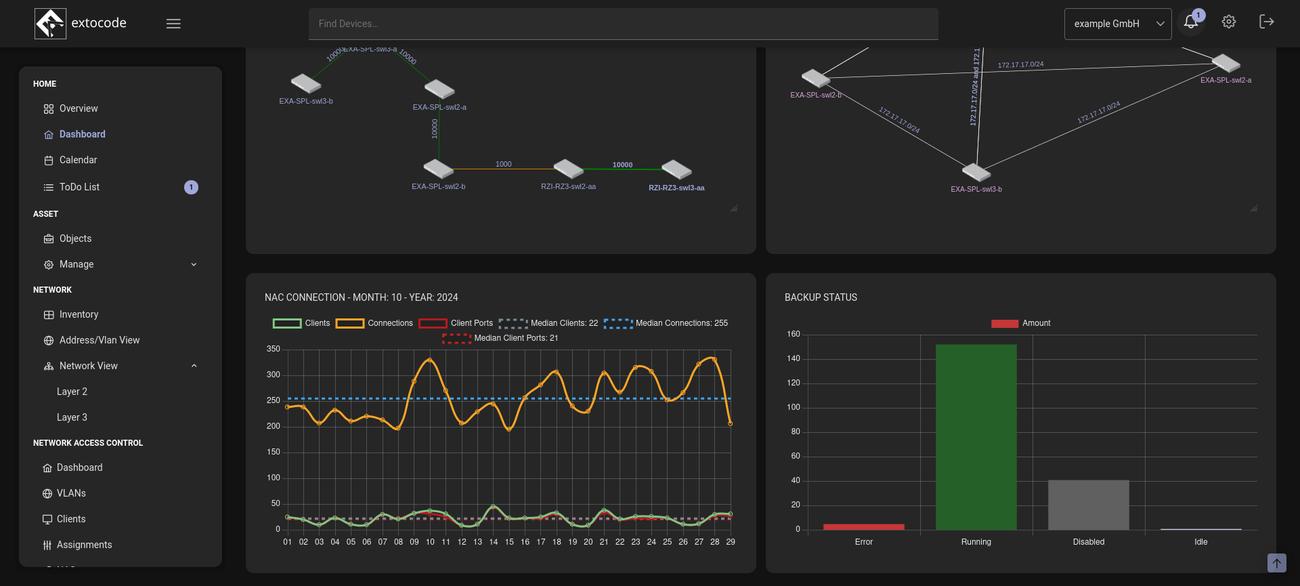
  • Layer-2/3-Topologie, Echtzeit-Traffic und PoE-Status
  • NAC, Backup, Hypervisor- und Captive-Portal-Module
  • Multi-Mandant, Rollen/Rechte, Wartungskalender
Zentrales Netzwerk-Management-Dashboard mit Topologie, NAC und Backup-Status

Typische Anforderungen

Welche Aufgabe steht bei Ihnen an?

Perimeter absichern, Standorte per VPN verbinden
Next-Generation-Firewall auf passender Appliance, mit Segmentierung und Remote Access.
Robuste, strukturierte Netzwerkhardware
Managed Switching & Routing, L2/L3, SFP+/10GbE, PoE.
Kompakte, zuverlässige Systeme für Edge und Büro
Lüfterlose Desktop-Appliances und Thin-Clients.
Alle Standorte zentral überwachen und verwalten
Zentrales Management mit Monitoring, Backup und NAC.
Hochverfügbar und ausfallsicher
Rackmount-Systeme mit Redundanz und Scale-out.
NIS2-Anforderungen erfüllen und nachweisen
Portfolio + Reporting entlang der NIS2-Checkliste.

Orientierung

Welches Produkt passt zu Ihrem Bedarf?

Unsere Produktnamen sind neu, die Aufgaben nicht. Hier die passende Zuordnung.

Ich brauche eine Firewall für einen Standort oder ein kleines Netz.+
AIMSTRONG-1040AIMSTRONG-1515 Kompakte, lüfterlose Desktop-Appliances mit der Next-Generation-Firewall Ihrer Wahl (OPNsense, pfSense oder unsere Security-Option). Schlank statt überfrachtet, in Minuten produktiv.
Ich brauche Firewall-Leistung fürs Rechenzentrum oder viele Standorte.+
AIMSTRONG-2512 bis 5530 Rackmount-Appliances mit 10G-SFP+, Redundanz und Scale-out. Für hohe Durchsätze und Hochverfügbarkeit.
Ich will alle Standorte über eine Oberfläche verwalten.+
Zentrales Management Eine webbasierte, mandantenfähige Plattform: Topologie, Monitoring, Backup, NAC und Wartung. Wahlweise auf der Appliance oder herstellerunabhängig.
Ich brauche managed Switching oder Routing.+
AIMnetworksAIMroute Managed Switches und Router (L2/L3, SFP+, PoE), die sich in dieselbe zentrale Verwaltung einfügen.
Ich will keine Zwangshardware und setze auf Open Source.+
Alle Appliances laufen mit OPNsense, pfSense oder unserer Open-Source-basierten Security-Option. Kein Vendor-Lock-in, volle Kontrolle, deutscher Support und RMA.
Wie hilft mir das konkret bei NIS2?+
Firewall/Segmentierung, Monitoring & Reporting, MFA/NAC und Backup decken die zentralen NIS2-Anforderungen technisch ab, mit revisionssicherer Dokumentation. Die rechtliche Einordnung übernehmen wir mit unserem Rechtspartner.

Bereit? Alles Verfügbare finden Sie im Shop.

Direkt bestellen, oder kurz Rücksprache halten, wenn Sie die passende Appliance-Klasse abstimmen möchten.